Firewall-as-a-Service (FWaaS) offre un nouveau moyen révolutionnaire de fournir un pare-feu et d’autres fonctionnalités de sécurité réseau en tant que service cloud. Il supprime les contraintes et la complexité des pare-feu physiques et virtuels hérités et rend la sécurité réseau disponible en tout lieu.


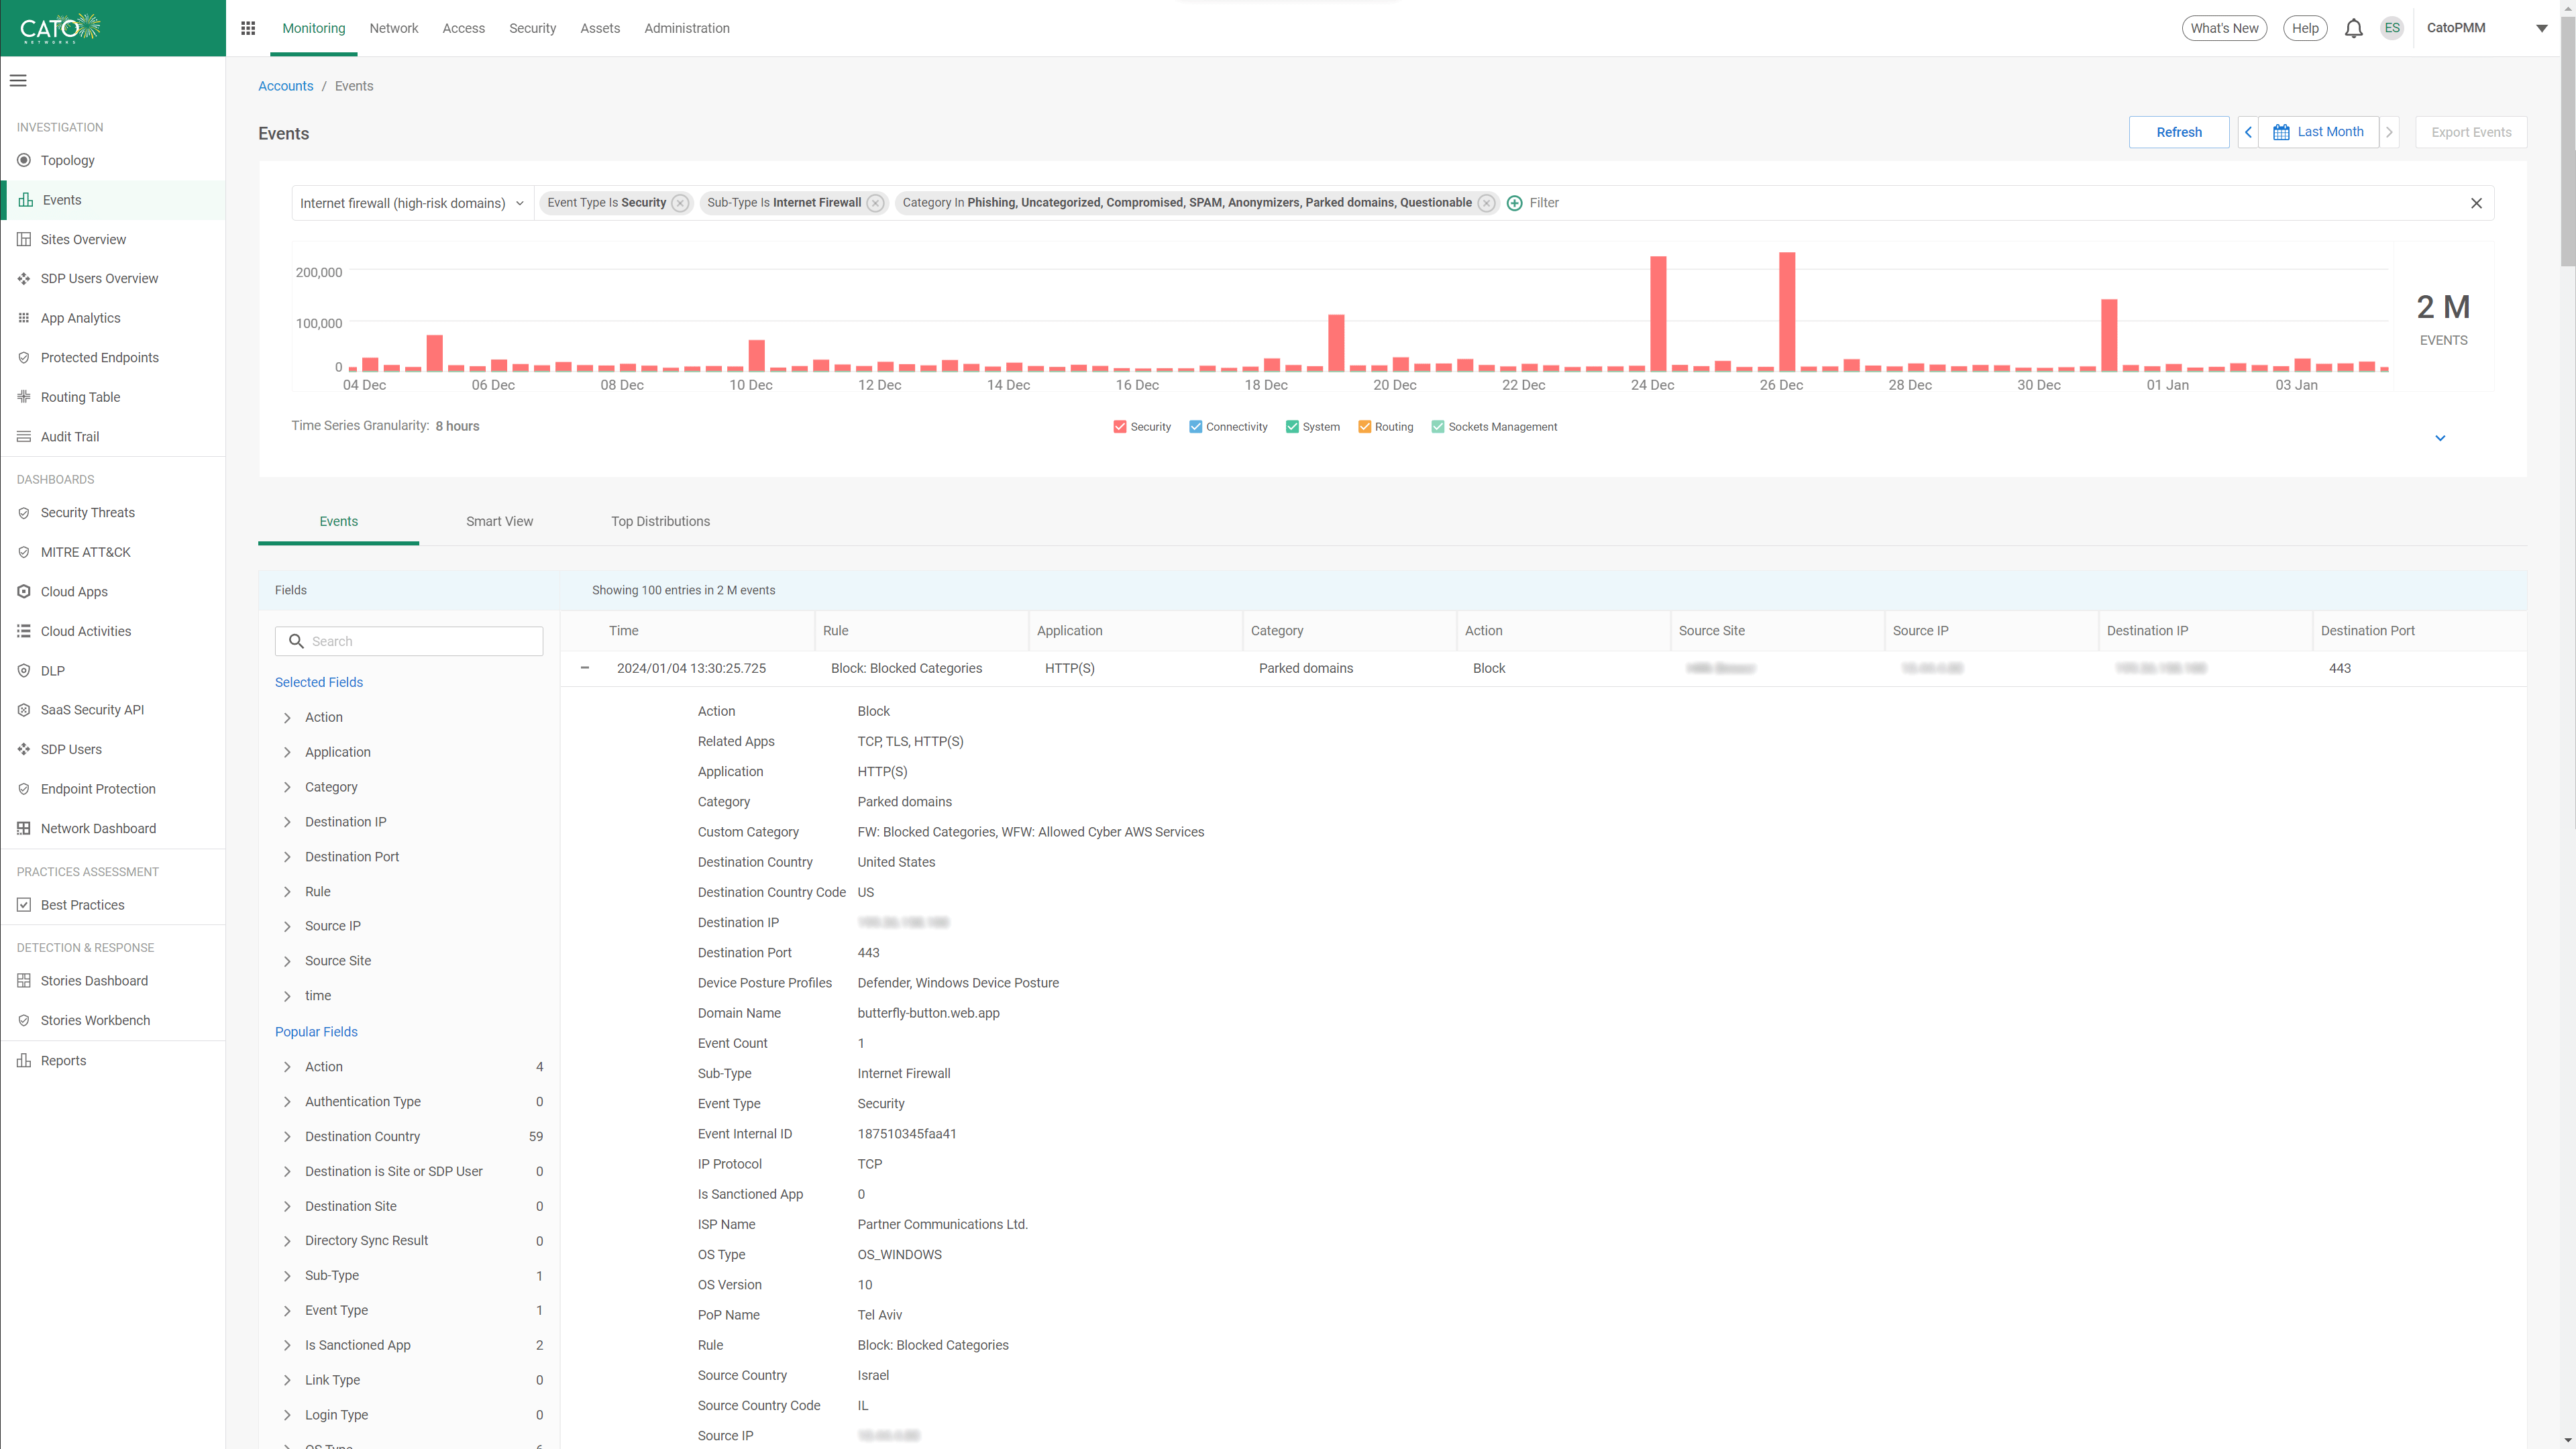


Cato inspecte le trafic réseau de toutes les sources et vers toutes les destinations via Internet (nord-sud) et le WAN (est-ouest). Cela inclut le trafic pour tous les ports et protocoles, celui-ci ne se limitant pas au trafic HTTP/S.
Cato aide les entreprises à retirer les pare-feu de leurs succursales et datacenters et à les remplacer par FWaaS de Cato. L’élimination des pare-feu traditionnels est possible, car Cato peut fournir toutes leurs fonctionnalités dans une architecture réseau (et non proxy), à partir du cloud, avec un débit de plusieurs gigaoctets.
En utilisant FWaaS de Cato, les entreprises évitent les lacunes de configuration et les angles morts tout en réduisant le risque de violation de données.

FWaaS de Cato traite les règles en fonction de leur ordre dans le jeu de règles, s’arrêtant à la première correspondance. Pour éviter de surcharge le jeu de règles, chacune d’entre elles peut être définie avec des exceptions spécifiques. Cato permet aux admins de regrouper les règles en sections pour une meilleure lisibilité et un examen efficace par des auditeurs tiers.
Cato offre un ensemble enrichi d’objets (identité utilisateur, unité organisationnelle, dispositif, hôte, application, protocole, emplacement, réseau, VLAN et plus encore) qui peuvent être utilisés dans les règles, ainsi que la capacité de les gérer dans des groupes logiques qui peuvent combiner plusieurs types d’objets.
Toutes les règles et actions dans FWaaS de Cato peuvent être définies pour enregistrer un événement et le stocker sur la plate-forme Cato SASE Cloud pendant une période de conservation convenue.
Les notifications par e-mail peuvent être configurées pour émettre une alerte sur un événement sélectionné qui se répète pendant une période et selon une urgence définies.
Le contrôle et l’analyse des événements sont possibles via des tableaux de bord dédiés ainsi qu’au moyen de l’interface de surveillance des événements avec des fonctions conviviales de recherche et de filtrage.
Un journal d’audit enregistre toutes les activités des admins à des fins de suivi, de surveillance et d’audit.
FWaaS de Cato est un service cloud qui bénéficie d’une architecture logicielle cloud-native. Les fonctionnalités et les capacités ne sont pas limitées par le matériel sous-jacent, tandis que l’évolutivité et l’autoréparation autonomes et élastiques sont la garantie de performances élevées et de services résilients.
Cato permet aux admins d’activer toutes les fonctionnalités, y compris l’inspection TLS, et d’utiliser n’importe quel type et nombre d’objets, de groupes et de règles sans se préoccuper des performances ou de la disponibilité.
L’architecture logicielle cloud-native de CATO élimine les problèmes de latence accrue dus à la charge imposée au CPU, aux pertes de paquets ou à la défaillance des dispositifs. De même, le risque de remplacement d’appliances à moyen terme dû à une puissance de calcul insuffisante est évité.
La microsegmentation peut être facilement configurée pour restreindre l’accès aux ressources sensibles. Les stratégies peuvent être définies en fonction des groupes, des réseaux, des VLAN et des objets individuels tels que les hôtes et les utilisateurs afin de définir un accès granulaire qui satisfait aux besoins de l’entreprise. En ce qui concerne le zero trust, Cato permet à l’admin de définir des stratégies d’accès identité à identité, identité à application et application à application qui prennent en compte non seulement l’identité d’un utilisateur, mais aussi sa géolocalisation, sa méthode de connectivité, sa posture de sécurité et bien plus encore.
FWaaS de Cato inclut une reconnaissance intégrée de milliers d’applications pour tous les ports et protocoles avec la possibilité de définir des applications personnalisées. Un moteur de DPI identifie l’application ou le service dès le premier paquet, sans avoir à déchiffrer la payload.
Cato permet de configurer et d’appliquer des stratégies qui prennent en compte l’identité des utilisateurs et des unités organisationnelles auxquelles ils appartiennent. Une identité utilisateur est associée à chaque flux réseau en effectuant une synchronisation avec l’annuaire des utilisateurs et en utilisant l’agent d’identité dans le client Cato.


Les clients ont recours à Cato pour éliminer les architectures héritées complexes composées de multiples solutions de sécurité ciblées et de services réseau coûteux.
La plate-forme SASE de Cato, unique en son genre, fournit de façon uniforme et autonome un accès sécurisé et optimisé aux applications, partout et pour tous.




Cato Networks a été nommée leader dans le Magic Quadrant™ de Gartner® pour les SASE à fournisseur unique 2024.

« Cato Networks est la tête d’affiche de ZTE et de SASE »

Cato Networks reconnu comme un leader de la croissance et de l’innovation de SASE

Le SASE de Cato identifié comme un « Leader » dans le rapport GigaOm Radar
Cato Networks reconnu comme leader mondial des produits SSE

Transformation du WAN avec SD-WAN : créer une base mature pour le succès de SASE


« Nous avons lancé un simulateur de failles et d’attaques sur Cato, les taux d’infection et les mouvements latéraux ont chuté tandis que les taux de détection ont grimpé en flèche. Ces facteurs ont été déterminants pour choisir Cato en tant que fournisseur de sécurité. »
La solution que les équipes IT attendaient.
Préparez-vous à être surpris !
