Le Next-Generation Anti-Malware (NGAM) basé sur réseau protège en temps réel les entreprises des malware dès lors que les fichiers sont transmis via Internet ou leur WAN. Le malware est identifié grâce à des heuristiques avancées et des algorithmes d’apprentissage automatique hautement formés.

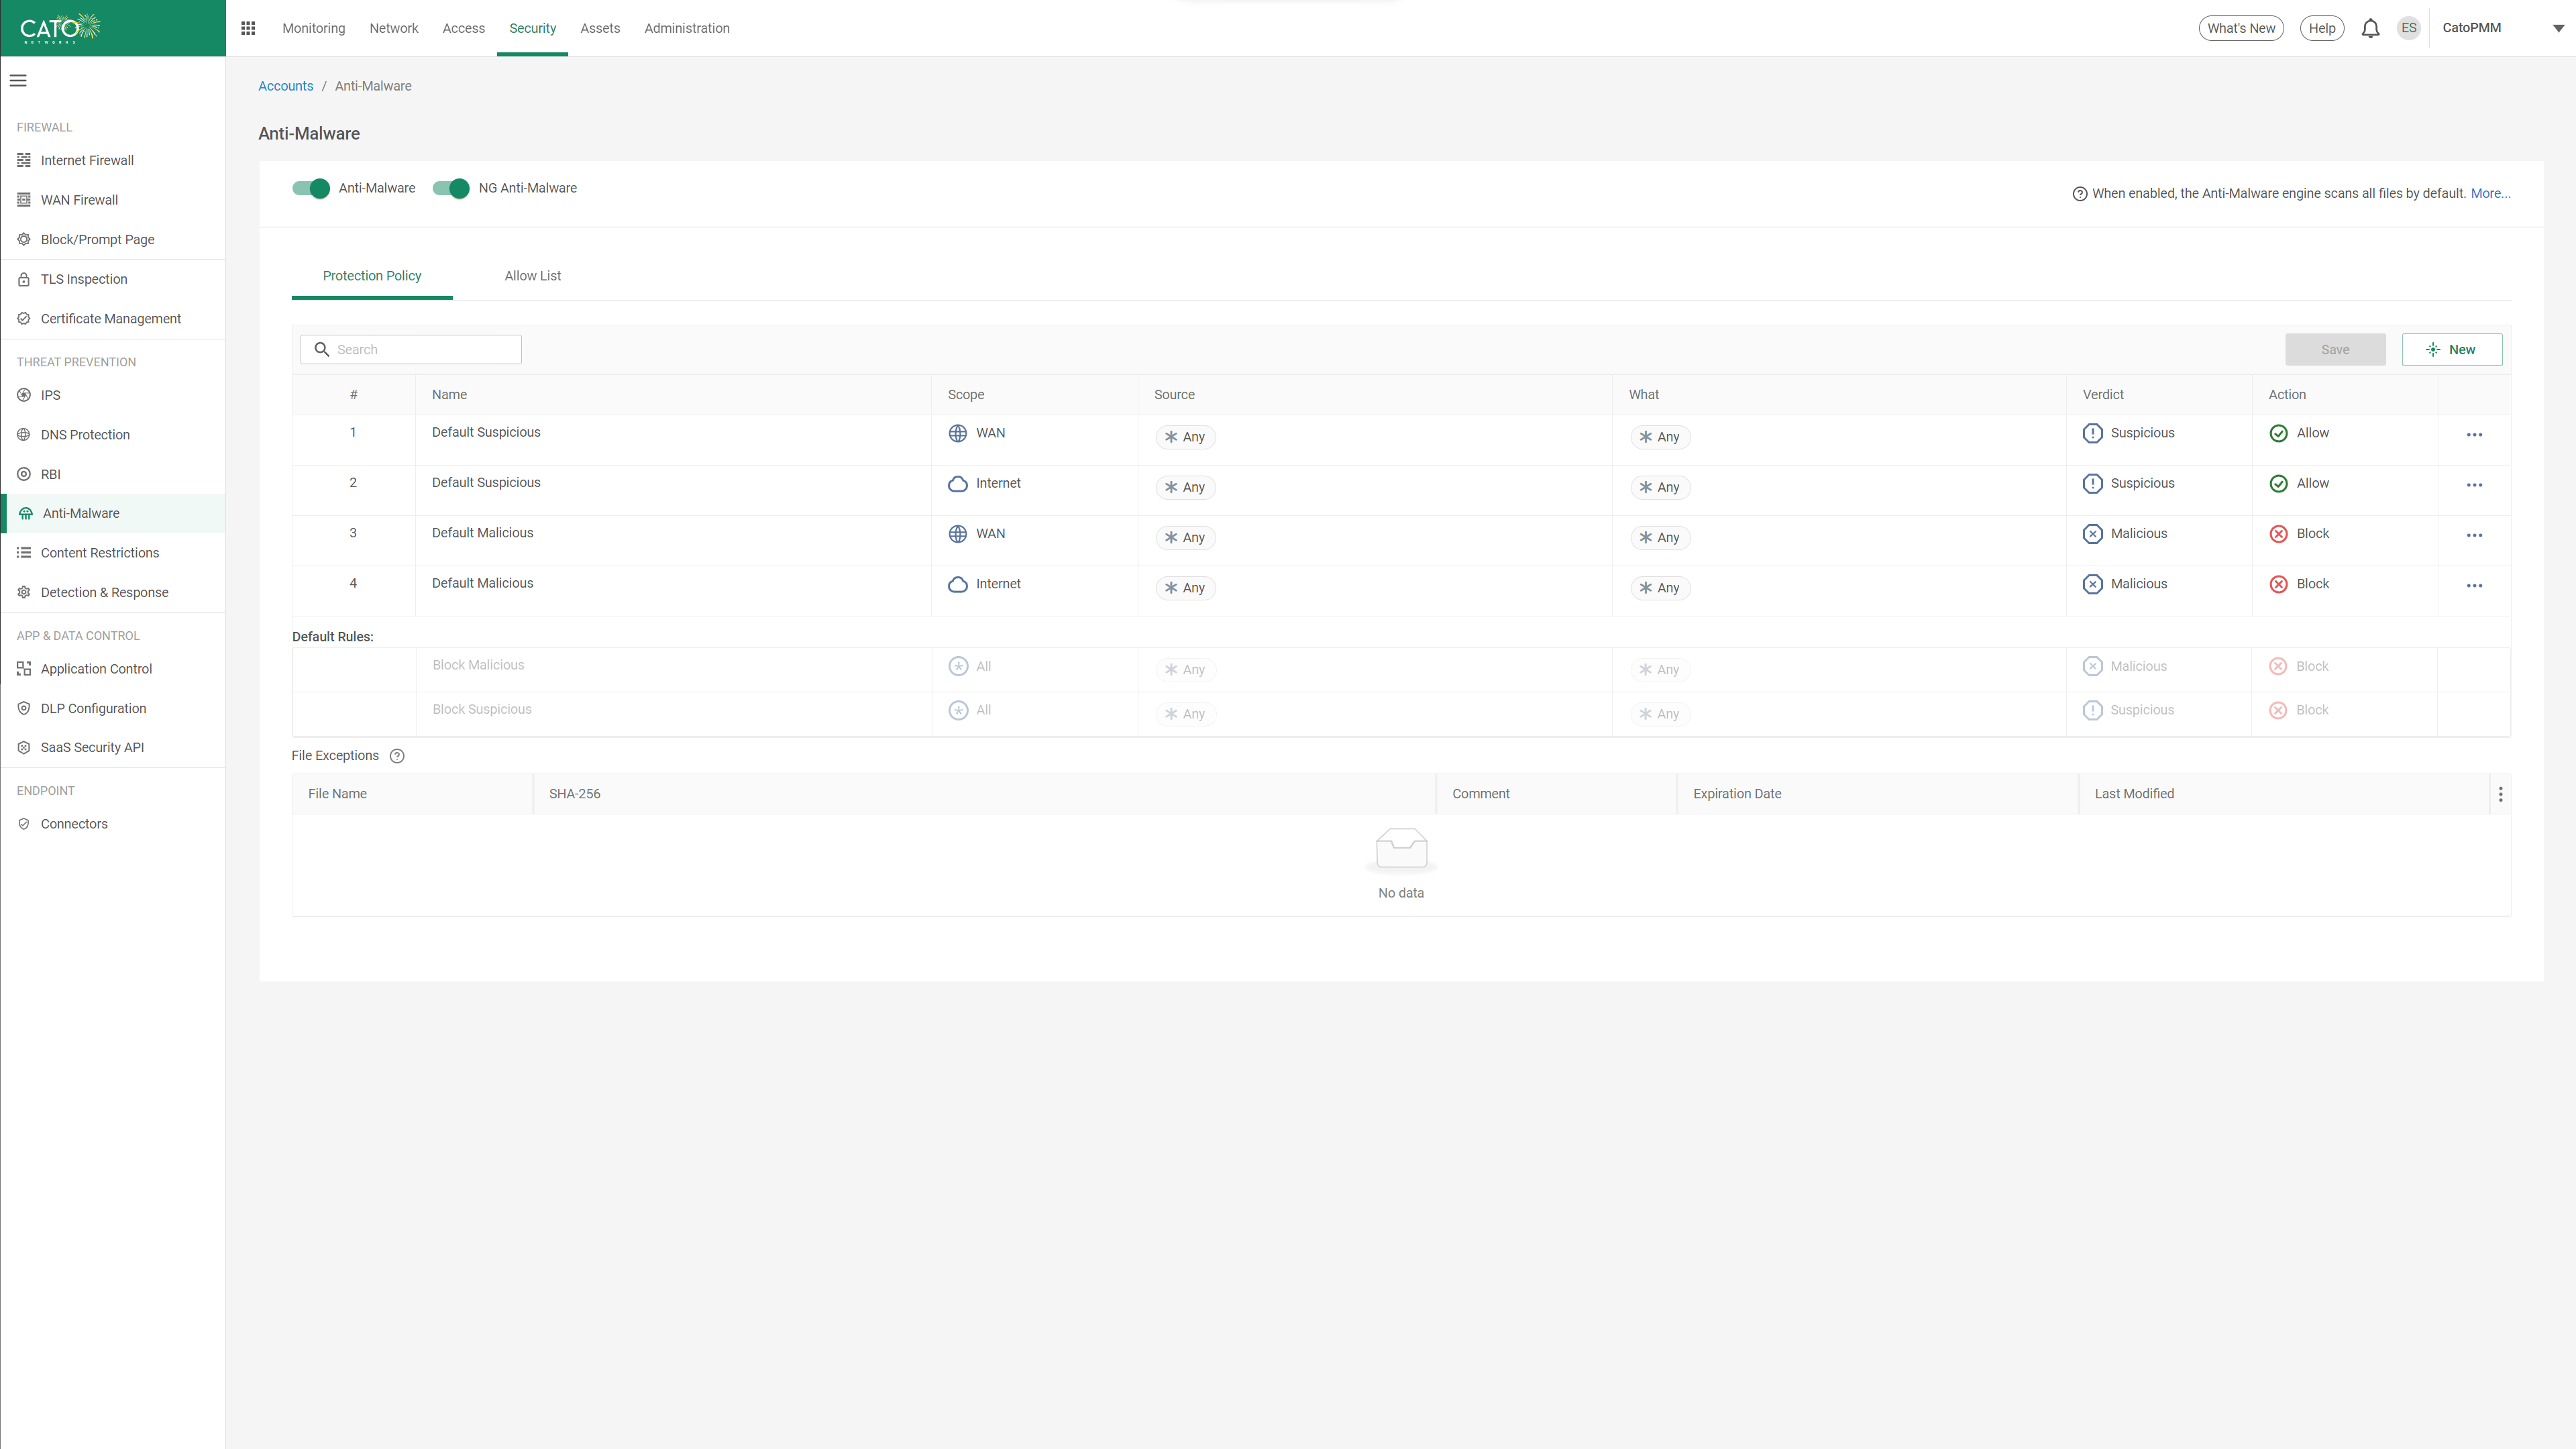

NGAM de Cato détecte les malwares zero-day et polymorphes en temps réel. En partenariat avec SentinelOne, un algorithme d’apprentissage automatique cartographie les connexions entre des milliers de points de données afin d’indiquer un diagnostic bénin, suspect ou malveillant. La protection en temps réel contre les malwares zero-day élimine la dépendance envers les solutions de sandboxing existantes qui imposent une surcharge de travail aux équipes IT et affectent l’expérience utilisateur.
Les règles sont simples à gérer et les admins peuvent définir des actions d’autorisation et de blocage selon le contexte, comme les destinations Internet ou WAN, la source (utilisateur, adresse IP, hôte), l’application et plus encore. Les exceptions d’analyse peuvent être spécifiques ou s’appliquer au compte tout entier. Avec NGAM de Cato, les entreprises peuvent adopter une approche plus stricte de la sécurité tout en conservant la souplesse nécessaire pour satisfaire aux besoins de l’entreprise, les changements de règles prenant effet globalement en quelques minutes seulement.
Plus de 90 % du trafic Web est chiffré et les entreprises doivent l’inspecter pour y chercher des menaces. Cato SASE Cloud effectue l’inspection TLS à grande échelle, éliminant ainsi le besoin de dimensionner et de faire évoluer les appliances de sécurité existantes. Les règles d’inspection peuvent être appliquées de façon granulaire, permettant aux entreprises d’inspecter autant de trafic qu’elles le souhaitent. Le fait d’activer l’inspection TLS n’a aucun impact sur les performances et permet au NGAM de Cato d’avoir une visibilité complète pour détecter et bloquer le malware dans l’ensemble du trafic.
NGAM de Cato prend en charge plusieurs types de fichiers et peut analyser de multiples niveaux à l’intérieur de fichiers d’archive imbriqués. Les fichiers d’archive sont conservés jusqu’à ce que le moteur confirme que l’intégralité de leur contenu est exempt de malware. Les fichiers chiffrés et protégés par un mot de passe ne peuvent pas être analysés, mais peuvent être bloqués par des règles. Ces fonctionnalités aident à protéger les entreprises en tenant compte des techniques utilisées par les cyberdélinquants pour contourner les moteurs de sécurité.
NGAM de Cato analyse tous les fichiers à la vitesse du réseau, en les évaluant en permanence par rapport à une base de données de signatures et d’heuristiques continuellement mise à jour et optimisée par Cato. Les clients peuvent remplacer leur moteur anti-malware des pare-feux et des solutions UTM traditionnels, en s’assurant que tous les fichiers sont évalués par rapport à une base de données complète et actualisée de prévention du malware, sans les contraintes liées aux ressources d’appliances fixes.


Les clients ont recours à Cato pour éliminer les architectures héritées complexes composées de multiples solutions de sécurité ciblées et de services réseau coûteux.
La plate-forme SASE de Cato, unique en son genre, fournit de façon uniforme et autonome un accès sécurisé et optimisé aux applications, partout et pour tous.




Cato Networks a été nommée leader dans le Magic Quadrant™ de Gartner® pour les SASE à fournisseur unique 2024.

« Cato Networks est la tête d’affiche de ZTE et de SASE »

Cato Networks reconnu comme un leader de la croissance et de l’innovation de SASE

Le SASE de Cato identifié comme un « Leader » dans le rapport GigaOm Radar
Cato Networks reconnu comme leader mondial des produits SSE

Transformation du WAN avec SD-WAN : créer une base mature pour le succès de SASE


« Nous avons lancé un simulateur de failles et d’attaques sur Cato, les taux d’infection et les mouvements latéraux ont chuté tandis que les taux de détection ont grimpé en flèche. Ces facteurs ont été déterminants pour choisir Cato en tant que fournisseur de sécurité. »
